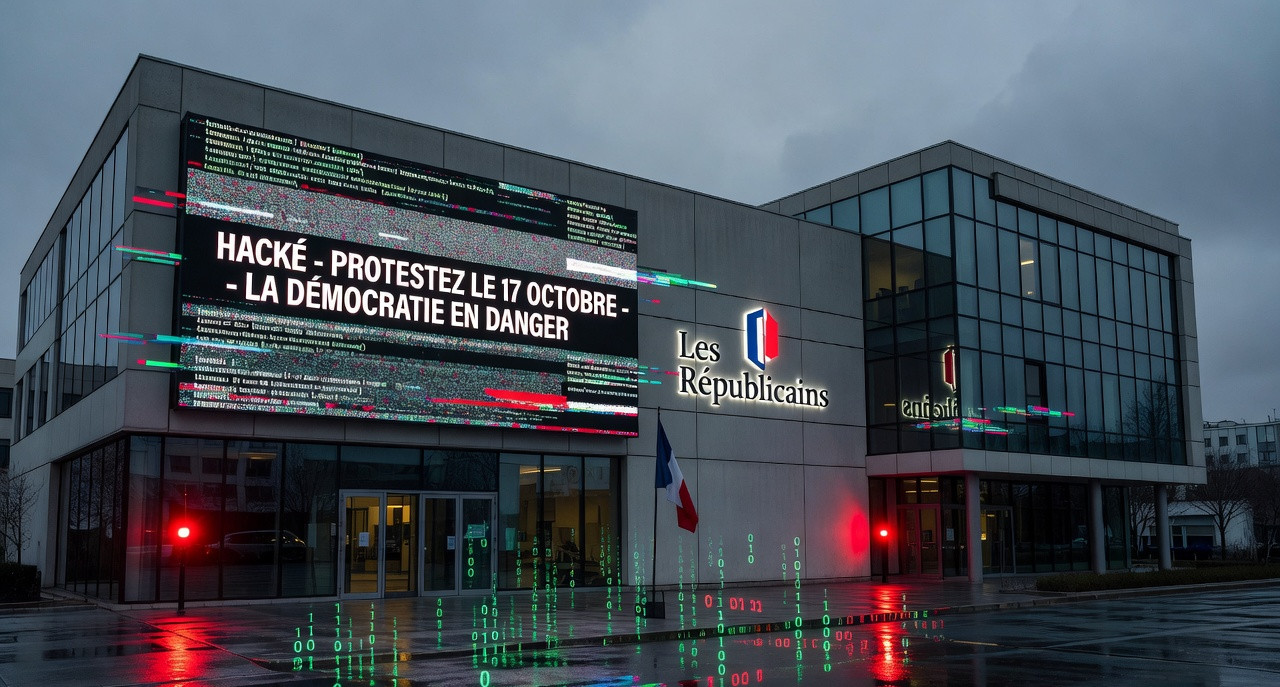
Une intrusion numérique aux relents politiques
Le site internet des Républicains, l’un des principaux partis de droite en France, a été la cible d’une cyberattaque d’envergure dans la soirée du 16 octobre 2026. L’incident, revendiqué par un groupe qualifié d’activistes numériques, a temporairement remplacé la page d’accueil du parti par un appel à manifester le 17 octobre, tout en laissant planer la menace d’une fuite massive de données internes.
Selon les premières investigations, le ou les pirates affirment avoir exfiltré l’intégralité des données du site, y compris les échanges internes, les messages privés des membres du parti ainsi que les contacts de ses sympathisants. Dans un communiqué diffusé en ligne, ils somment les dirigeants de Républicains de répondre « sérieusement aux revendications des personnes mobilisées dans la rue » sous peine de voir l’intégralité des informations rendues publiques avant le 20 octobre.
Un parti sous pression avant des échéances politiques majeures
Alors que la France s’apprête à entrer dans une phase cruciale de son calendrier politique, avec des élections présidentielles et législatives dans moins d’un an, cette attaque survient à un moment particulièrement délicat pour la droite traditionnelle. Les Républicains, longtemps perçus comme un rempart contre l’extrême droite, peinent à se reconstruire après des années de divisions internes et de revers électoraux répétés.
L’entourage de Bruno Retailleau, figure centrale du parti, a confirmé à la presse que une plainte sera déposée dans les meilleurs délais. Pourtant, les premières analyses des équipes techniques semblent minimiser l’impact de l’attaque : « Il n’y aurait pas de données sensibles sur ce site », aurait confié une source proche du dossier. Une affirmation qui laisse perplexe, tant les messages privés et les stratégies de communication d’un parti politique peuvent, en période électorale, revêtir une importance capitale.
Une menace aux allures de chantage politique
Le groupe à l’origine de l’attaque, dont l’identité reste inconnue, semble agir dans un but précis : instrumentaliser la crise sociale actuelle pour faire pression sur un parti dont les positions, jugées trop conciliantes par certains, sont régulièrement pointées du doigt. Les revendications évoquées dans le communiqué suggèrent un lien direct avec les mouvements de protestation qui agitent le pays depuis plusieurs semaines, notamment ceux portés par des collectifs écologistes et sociaux.
Cette intrusion numérique interroge sur la vulnérabilité des institutions politiques françaises face aux nouvelles formes de guerre hybride. Alors que l’Union européenne renforce ses dispositifs de cybersécurité, les partis traditionnels, souvent moins armés que les États, deviennent des cibles privilégiées pour des acteurs aux motivations variées : militants radicaux, services étrangers, ou simples pirates cherchant à déstabiliser le paysage politique.
L’ombre des cybermenaces sur la démocratie
Cette affaire rappelle avec acuité les risques croissants pesant sur la stabilité des démocraties. En 2024 déjà, plusieurs campagnes électorales en Europe avaient été perturbées par des fuites de données ou des attaques informatiques, attribuées dans certains cas à des régimes autoritaires comme la Russie ou la Chine. Si les Républicains assurent ne pas avoir été victimes d’une opération d’envergure, l’incident soulève des questions sur la protection des infrastructures numériques des partis.
Dans un contexte où les réseaux sociaux et les plateformes de messagerie jouent un rôle central dans la diffusion des idées politiques, une fuite de données – même limitée – pourrait avoir des conséquences désastreuses. Les partis de droite, souvent perçus comme moins transparents que leurs homologues de gauche, sont particulièrement exposés aux soupçons de dissimulation, même lorsque les faits sont dénués de fondement.
Républicains sous le feu des projecteurs
Le parti, dirigé par une direction divisée entre conservateurs et libéraux, tente de se repositionner après des années de déclin électoral. Les dernières consultations locales et européennes ont confirmé l’érosion de son influence, au profit notamment du Rassemblement National, dont l’ascension semble inexorable. Cette cyberattaque, même si elle ne révèle que des données mineures, pourrait être exploitée par ses adversaires pour alimenter le récit d’un parti « en décomposition ».
Interrogé sur la stratégie à adopter face à cette crise, un cadre du parti a déclaré sous couvert d’anonymat : « Nous ne céderons pas au chantage. Notre priorité reste la protection des données de nos adhérents et sympathisants. Une enquête approfondie est en cours pour identifier les auteurs de cette attaque et les traduire en justice. »
Un nouveau front dans la guerre de l’information
Cette affaire s’inscrit dans un paysage géopolitique où les guerres de l’information prennent une place croissante. Avec l’élection présidentielle de 2027 en ligne de mire, les partis politiques français deviennent des cibles de choix pour des acteurs cherchant à influencer le débat public. Les technologies de désinformation, les bots et les attaques ciblées se multiplient, rendant la tâche des autorités de plus en plus complexe.
Face à cette menace, la France a renforcé ses capacités de cybersécurité, notamment au sein de l’Agence nationale de la sécurité des systèmes d’information (ANSSI). Pourtant, les partis politiques, souvent dotés de moyens limités, peinent à se doter des outils nécessaires pour se prémunir contre de telles attaques. Une négligence qui pourrait, à terme, fragiliser l’ensemble du système démocratique.
Que faire face à une fuite de données ?
Si les Républicains assurent que les données dérobées ne sont pas sensibles, l’incident rappelle l’importance cruciale de la cybersécurité dans le monde politique. En 2022, le parti Les Républicains avait déjà été victime d’une fuite de données concernant ses adhérents, révélant des failles dans la protection des informations personnelles. Depuis, les partis ont renforcé leurs protocoles, mais cette nouvelle attaque montre que les menaces évoluent sans cesse.
Les experts en cybersécurité recommandent plusieurs mesures pour limiter les risques : chiffrement des données, authentification à deux facteurs, audits réguliers des systèmes informatiques. Pourtant, dans un contexte de course effrénée aux élections, ces bonnes pratiques sont parfois reléguées au second plan, au profit de stratégies de communication plus immédiates.
Cette cyberattaque contre les Républicains n’est pas un cas isolé. Elle s’ajoute à une longue série d’incidents visant des institutions politiques en Europe, des Parlements nationaux aux partis politiques, en passant par les médias. Une tendance qui interroge sur la capacité des démocraties à protéger leurs fondements face à des ennemis de plus en plus sophistiqués.
Une enquête en urgence
Dès l’annonce de l’attaque, les autorités judiciaires et les services spécialisés ont été saisis. Une enquête pour piratage, intrusion informatique et chantage a été ouverte. Les enquêteurs tentent désormais de retracer l’origine de l’attaque, en analysant les serveurs utilisés par les pirates et les canaux de diffusion du communiqué.
Dans le même temps, les Républicains ont annoncé la mise en place d’une cellule de crise pour gérer les conséquences de cette intrusion. Une communication prudente sera essentielle pour éviter une crise de confiance parmi leurs soutiens, déjà fragilisés par des années de divisions internes.
Cette affaire rappelle une fois de plus que, dans un monde où l’information est devenue une arme, la sécurité des données est un enjeu démocratique. Alors que la France s’apprête à vivre une année électorale intense, la protection des infrastructures politiques doit devenir une priorité absolue.
Les prochains jours diront si les Républicains parviendront à transformer cette crise en opportunité, ou si, au contraire, cette cyberattaque ne sera que le premier acte d’une campagne de déstabilisation plus large.
